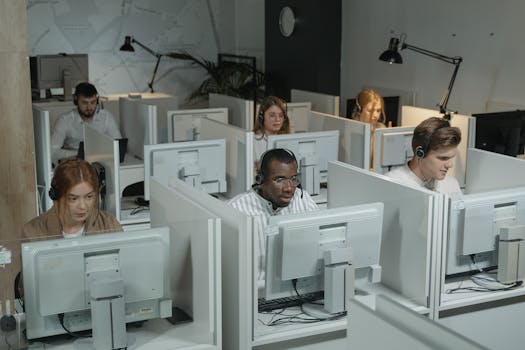
Les centres d’appel sont devenus un point d’entrée à haut risque pour les arnaques financières, les fraudeurs exploitant les interactions humaines pour contourner les contrôles techniques les plus robustes. En 2024, le FBI a signalé que les attaques par piratage psychologique contre les équipes de service à la clientèle avaient augmenté de 35 % par rapport à l’année précédente, ce qui montre clairement que les centres d’appel ne sont plus seulement des centres de soutien, mais aussi des passerelles potentielles pour la criminalité financière. Pour les banques et les fournisseurs de services de paiement, il est essentiel de comprendre ces menaces pour protéger leurs clients comme leur intégrité opérationnelle.
Comment les escrocs exploitent les centres d’appel
Les escrocs utilisent des techniques de piratage psychologique pour manipuler les agents des centres d’appels afin qu’ils fournissent un accès ou des informations qu’ils ne partageraient pas autrement. Voici quelques tactiques courantes :
- Usurpation d’identité de clients : Les fraudeurs se font passer pour des clients légitimes en utilisant des données d’identité volées afin de demander des modifications de compte, effectuer des virements ou obtenir des données sensibles.
- Exploitation de l’autorité : Les escrocs peuvent se faire passer pour des représentants des forces de l’ordre ou des autorités de réglementation afin d’intimider les agents et les inciter à contourner les procédures habituelles.
- Urgence et manipulation émotionnelle : Les scénarios à forte pression — tels que « Votre compte est en danger » ou « Une activité frauduleuse a été détectée » — incitent les agents à agir sans vérification.
Ces attaques sont particulièrement efficaces, car les agents des centres d’appel ont souvent accès aux informations de compte et aux mécanismes de vérification des transactions, ce qui en fait des cibles attrayantes pour les escrocs qui veulent exploiter les erreurs humaines plutôt que les failles technologiques.
L’impact sur les institutions financières
Lorsque les centres d’appels sont compromis, les conséquences vont bien au-delà de simples transactions frauduleuses :
- Pertes financières : Les transferts ou accès non autorisés aux comptes peuvent entraîner des pertes directes importantes.
- Érosion de la confiance des clients : Les clients s’attendent à ce que les interactions avec les centres d’appel soient sûres et confidentielles; les violations de sécurité peuvent entacher leur confiance.
- Risque lié à la réglementation et à la conformité : Les institutions sont responsables de la protection des données sensibles, et les violations de sécurité peuvent entraîner des amendes ou une surveillance accrue.
Les mesures de sécurité traditionnelles telles que l’authentification multifacteur ou les pare-feu sont insuffisantes lorsque le vecteur d’attaque est une interaction humaine. La protection des centres d’appel nécessite des stratégies qui portent à la fois sur la technologie et le comportement.
Renforcer les lignes de défense des centres d’appel
Les banques et les fournisseurs de services de paiement peuvent prendre des mesures proactives pour réduire les risques :
- Amélioration de la formation des agents : La sensibilisation du personnel est essentielle quant aux arnaques courantes, ce qui inclut les tactiques de piratage psychologique, les signaux d’alerte et les protocoles de vérification pour les transactions sensibles.
- Protocoles de vérification : Normalisez les procédures de vérification de l’identité, l’approbation en plusieurs étapes des demandes à haut risque et les processus d’escalade en temps réel.
- Surveillance assistée par l’IA : Déployez une IA avancée qui signale les comportements inhabituels dans les interactions agent-client, notamment les modifications rapides aux comptes, les demandes répétées à haut risque ou les métadonnées d’appel suspectes.
- Segmentation de l’accès : Limitez les privilèges des agents au minimum nécessaire à leur poste, ce qui réduit l’impact potentiel d’un compte compromis.
- Évaluation continue : Examinez régulièrement les registres des centres d’appels et les incidents de sécurité pour affiner les procédures, identifier les nouvelles menaces et adapter la formation.
En intégrant les outils de détection des arnaques en temps réel alimentés par l’IA, vous pouvez aider les équipes des centres d’appels à identifier les arnaques potentielles en temps réel, réduisant ainsi la dépendance à l’égard de la seule intuition humaine et minimisant la fenêtre d’opportunité pour les fraudeurs.
Se préparer à des menaces en constante évolution
Les arnaques dans les centres d’appel évoluent parallèlement à l’adoption du numérique par les consommateurs et à des techniques de piratage psychologique de plus en plus sophistiquées. Les institutions financières qui combinent la technologie, la formation et les procédures de sécurité peuvent transformer les centres d’appel de points d’entrée vulnérables en centres résilients et sécurisés de soutien à la clientèle. Protéger vos agents, ce n’est pas seulement empêcher la fraude; c’est aussi maintenir la confiance, assurer la conformité et préserver la stabilité opérationnelle dans un environnement où l’interaction humaine demeure essentielle.
Protégez votre centre d’appel et vos clients — associez-vous à Scamnetic dès aujourd’hui.